
صلاحيات مجلدات Windows Server 2022: المشاركة وNTFS والوصول الفعلي
رسالة Access Denied لا تعني أن الحل منح الجميع صلاحية كاملة. يوضح KeyProTech مراجعة مشاركة SMB وNTFS والهوية والوراثة في Windows Server 2022، مع اختبار يصلح لتوثيق قرار الوصول.
ستفصل المستويات، وتكتب مصفوفة أدوار، وتختبر العمليات بحساب عادي قبل تغيير مجلدات يعتمد عليها العمل.
اكتب المطلوب قبل معالجة رسالة المنع
عبارة لا أستطيع فتح الملف لا تحدد وحدها المشكلة. هل يستطيع الموظف رؤية المجلد؟ هل يقرأ الملف لكنه لا يحفظ التعديل؟ هل تظهر المشكلة من جهاز واحد أم لكل أفراد المجموعة؟ ابدأ بتسجيل المسار والحساب والعملية المطلوبة ونص الخطأ، بدلاً من تغيير أذونات كثيرة ثم محاولة معرفة أي تغيير نجح.
جهز مصفوفة صغيرة للعمل: مجموعة تقرأ التقارير، ومجموعة تعدل ملفات القسم، ومسؤول يدير الخدمة. هذه أمثلة تنظيمية وليست إعداداً جاهزاً لكل مؤسسة. حدد صاحب البيانات ومن يعتمد الوصول، ثم اختبر في مجلد تجريبي منفصل قبل تعديل مكان يعتمد عليه الموظفون يومياً.
مستويان مختلفان للمراجعة
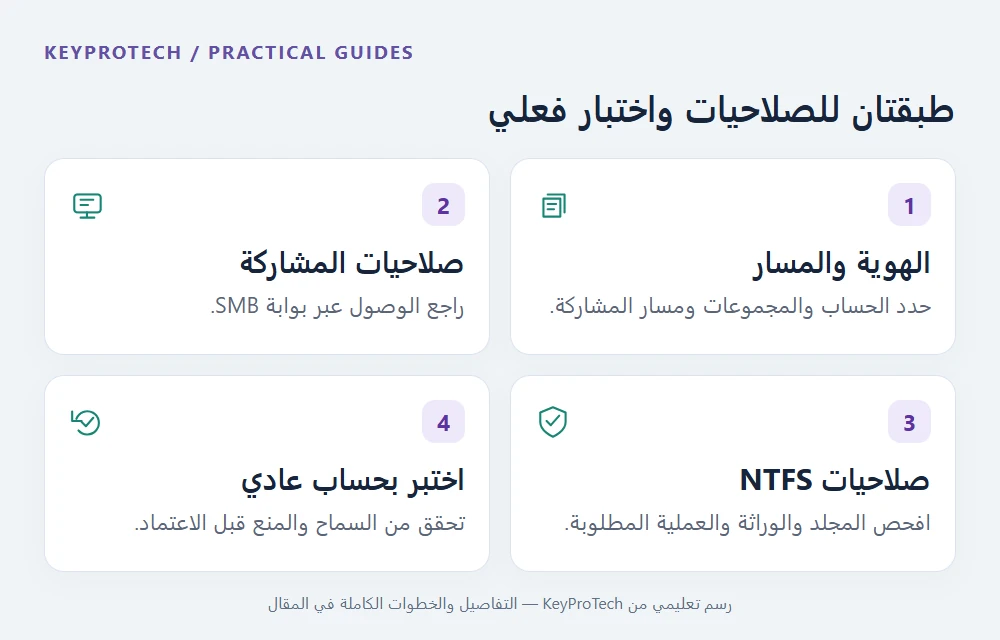
تظهر أذونات المشاركة عادةً ضمن إعدادات Sharing أو Advanced Sharing، بينما تظهر أذونات نظام الملفات في Security. الوصول عبر مشاركة SMB يحتاج مراجعة المستويين؛ لا تكفي لقطة من أحدهما لشرح النتيجة. كما أن فتح المجلد محلياً على الخادم يختلف عن اختباره عبر المسار الشبكي من جهاز العميل.
| المستوى | ما الذي يصفه؟ | مكان مراجعة شائع |
|---|---|---|
| مشاركة SMB | الوصول إلى المشاركة عبر الشبكة | خصائص المشاركة وأذوناتها |
| NTFS | الأذونات على المجلد والملفات | تبويب Security والإعدادات المتقدمة |
| الهوية الفعلية | من يطلب الوصول وبأي مجموعات | الحساب والمجموعات في البيئة |
| الوصول الناتج | ما الذي يستطيع هذا الحساب فعله هنا؟ | تقييم فعلي واختبار من المسار المقصود |
إذا بدا مستوى المشاركة مناسباً لكن العملية لا تعمل، راجع NTFS والهوية والنطاق قبل استنتاج عطل في SMB. وفي الاتجاه الآخر، سماح نظام الملفات لا يجعل كل مسار شبكة أو مشاركة صالحاً تلقائياً. الهدف فهم أين تُقيَّد العملية، لا اختيار إعداد واسع يزيل العرض مؤقتاً.
قد توجد مجموعات متعددة ومدخلات سماح أو منع ووراثة بنطاقات مختلفة. لا تختزل كل حالة في عبارة واحدة مثل امنح المستخدم Full Control وانتهى الأمر؛ فذلك قد ينجح ظاهرياً مع منح قدرة لم تكن مطلوبة. وثق الحالة واستخدم أدوات التقييم مع اختبار مناسب.
المجموعات والوراثة تساعدان في التنظيم
توضح Microsoft دور الهويات والمجموعات في إسناد الأذونات وإدارة الوصول إلى الموارد. ربط احتياج وظيفي بمجموعة واضحة يسهل المراجعة عندما ينتقل موظف إلى قسم آخر أو يغادر، مقارنة بتراكم استثناءات فردية بلا وصف. لكن اسم المجموعة ليس دليلاً على أعضائها الحاليين؛ راجع العضوية الفعلية والمسؤول عنها.
| الدور | عمليات متوقعة | عمليات تحتاج تبريراً مستقلاً |
|---|---|---|
| قارئ تقارير | فتح وقراءة الملفات المعتمدة | تعديل المحتوى أو حذف الملفات |
| محرر قسم | إنشاء وتعديل ملفات العمل بحسب السياسة | تغيير أذونات المجلد |
| مسؤول الخدمة | إدارة الإعداد والاستعادة وفق صلاحياته | استخدام حساب الإدارة للعمل اليومي |
راجع مصدر كل إذن: هل أُسند مباشرة إلى المجلد، أم جاء بالوراثة من الأب؟ وراجع نطاق تطبيقه على المجلد نفسه أو العناصر التابعة. لا تغيّر الوراثة أو تنسخ أذونات إلى شجرة ملفات كاملة دون معرفة أثرها ووجود خطة رجوع؛ قد يتغير وصول أقسام أخرى لم تكن ضمن المشكلة الأصلية.
في ملف المشروع، اكتب سبب المجموعة ونطاق البيانات ومن اعتمدها، وموعد مراجعة العضوية. يساعد هذا السجل المسؤول البديل على فهم القرار دون الاعتماد على ذاكرة من أنشأ المشاركة. ويمكن أن يكون توثيق بسيط مع اختبار واضح أكثر فائدة من عشرات الأذونات التي لا يعرف أحد سبب وجودها.
اختبر المسار نفسه والحساب المقصود
تشرح Microsoft أهمية استخدام مسار UNC عند تقييم مورد بعيد يخضع لأذونات مشاركة، بدلاً من الاكتفاء بحرف قرص معين. مثال تعليمي للمسار هو اسم خادم ثم اسم مشاركة ثم مجلد. سجل المسار الفعلي في الاختبار؛ اختلاف مشاركة تشير إلى مجلد قريب قد يفسر اختلاف النتيجة بين مستخدمين.
- خذ وصفاً للحالة الحالية ونسخة أو خطة استعادة مناسبة قبل أي تغيير فعلي.
- حدد حساب اختبار عادياً يمثل الدور المطلوب، دون الاعتماد على حساب المدير فقط.
- راجع الهوية والمجموعات ثم أذونات المشاركة وNTFS والوراثة والنطاق.
- افحص الوصول الفعلي من المورد والمسار المقصودين؛ قد تحتاج أدوات التقييم إلى صلاحيات مخولة لقراءة معلومات المشاركة.
- نفذ العمليات المطلوبة على ملفات تجريبية: فتح وإنشاء وتعديل وإعادة تسمية أو حذف إذا كانت ضمن الاحتياج.
- وثق النتيجة، ثم اختبر أن حساباً غير مخول لا يحصل على الوصول غير المقصود.
نجاح مسؤول الخادم في فتح الملف لا يثبت نجاح الموظف. ولا تجعل ملف العميل الوحيد وسيلة لاختبار الحذف أو التعديل. استخدم ملفات اختبار ذات أسماء واضحة، وأبق التغيير محدوداً حتى تستطيع ربطه بالنتيجة. إذا كانت المؤسسة تدير العضوية والسياسات مركزياً، فنسق التجربة مع المسؤول عن تلك الأنظمة.
شخّص العملية لا المجلد فقط
| الملاحظة | الفحص الأول | ما تحتفظ به؟ |
|---|---|---|
| القراءة تعمل والحفظ يفشل | عملية الكتابة وأذوناتها والمسار | نوع العملية ونص الخطأ |
| المحلي يعمل والشبكي لا يعمل | المشاركة والهوية ومسار UNC | المسار والحساب ومصدر الاختبار |
| مجلد ابن مختلف عن الأب | الوراثة والنطاق والمدخلات المباشرة | وصف الأذونات على المستويين |
| المدير ينجح والمستخدم لا | مجموعات المستخدم والوصول الفعلي | حساب اختبار وعمليات ممثلة |
قد تحتاج بعض التطبيقات إلى إنشاء ملف مؤقت أو إعادة تسمية أثناء الحفظ، ولذلك اختبار فتح المستند فقط لا يغطي سير العمل. اطلب من مورّد التطبيق شرح العمليات التي يحتاجها، ثم اختبرها في بيئة مناسبة بدلاً من التوسع في الحقوق بلا تحديد. كما أن تعذر الوصول قد ينتج عن اتصال أو خدمة أو قفل ملف؛ لا تعالج كل رسالة على أنها مسألة ACL قبل جمع الدليل.
إذا استخدمت أدوات الإدارة لقراءة أذونات SMB، فتذكر أنها تعرض جانباً من الصورة. توثق Microsoft أداة Get-SmbShareAccess لقراءة حقوق المشاركة، لكنها لا تغني وحدها عن مراجعة نظام الملفات والهوية والاختبار. احتفظ بالمخرجات اللازمة فقط مع إخفاء معلومات بيئتك الحساسة عند مشاركة تقرير دعم.
Windows Server في KeyProTech وخطة التشغيل
يمكن مراجعة Windows Server 2022 Standard بترخيص 16 نواة في KeyProTech لمطابقة متطلبات المشروع. ترخيص النظام وحقوق الوصول اللازمة مسائل تُراجع وفق العرض والشروط، ولا يضمن شراء المفتاح أن المجلدات ستُنشأ بسياسة أذونات مناسبة أو أن خدمة التنفيذ مشمولة.
قبل الاعتماد على خادم ملفات، حدد مسؤول البيانات والصيانة والنسخ ومراجعة الوصول. احتفظ بالفاتورة والجرد ومصفوفة الأدوار ونتيجة الاختبار في ملف المشروع، وراجعها عند تغير الفريق. بذلك يصبح الوصول قراراً يمكن تفسيره ومراجعته، بدلاً من سلسلة تعديلات هدفها الوحيد اختفاء رسالة منع.
الأسئلة الشائعة
هل أذونات المشاركة هي NTFS نفسها؟
لا. هما مستويان مختلفان تحتاج مراجعتهما عند الوصول عبر SMB، مع الهوية والمجموعات.
لماذا ينجح الفتح على الخادم ولا ينجح عبر الشبكة؟
قد يختلف مسار الوصول والحساب وأذونات المشاركة. اختبر المسار الشبكي المقصود بحساب ممثل.
هل أمنح Everyone Full Control لحل المشكلة؟
لا تجعل توسيع الوصول حلاً افتراضياً. حدد العملية المطلوبة وراجع السبب واختبر تغييراً محدوداً ومعتمداً.
هل اسم المجموعة يكفي لمعرفة الوصول؟
لا. راجع الأعضاء الحاليين والأذونات والنطاق والوراثة ثم الوصول الفعلي.
هل أختبر بحساب المدير فقط؟
لا. استخدم حساباً عادياً يمثل الدور واختبر أيضاً عدم حصول حساب غير مخول على وصول غير مقصود.
هل قراءة الملف تثبت إمكانية الحفظ؟
لا. قد يحتاج الحفظ إلى كتابة أو إنشاء مؤقت أو إعادة تسمية؛ اختبر سير عمل التطبيق على ملفات تجريبية.
هل Get-SmbShareAccess يعرض كل ما يلزم؟
يعرض حقوق المشاركة. تحتاج كذلك مراجعة NTFS والهوية وأدوات التقييم والاختبار المناسب.